研究紹介
AIや量子技術の急速な進展,IoTやCPSなどに代表される次世代ネットワーク技術の到来は,新たな価値やサービスを創出し,豊かな社会をもたらすと期待されています.一方で,そうした新興技術の悪用や転用によって生じ得る脅威も少なくありません.特に,自律制御や自動運転,医療機器,社会インフラなどにおいて,攻撃に由来する誤動作や停止は,人命や社会システムに深刻な影響を与えかねません.これまでの情報セキュリティが主にネットワーク越しのサイバー空間のみを対象としてきたのに対し,こうした新しいシステム・応用では,実世界との接点となるデバイス・ハードウェアからAIに至るまでを包括した新たな安全性の作り込みが求められます.
本研究室では,将来のサービスや技術を誰もが安全に利用できる社会システムの構築を目指して,次世代情報通信システムのセキュリティ設計・実装から安全性の解析・評価までを一貫して探求し,新たなセキュリティ技術の創出に取り組んでいます.現在の主な研究テーマは,(1)次世代暗号を中心とするセキュリティ機能のコンピューティング,(2)各種物理攻撃(システムに物理的にアクセスして行う攻撃)に対しても頑健なセキュア情報システムの理論と実装,(3)AIのためのセキュリティ・AIによるセキュリティ技術です.具体的な内容については下記をご覧ください.将来的には,デバイス・ハードウェアからAIに至る各レイヤーと,その利用環境・応用までを見通した,系統的なセキュリティ設計・評価技術の確立を目指しています.
次世代暗号を中心とするセキュリティコンピューティング
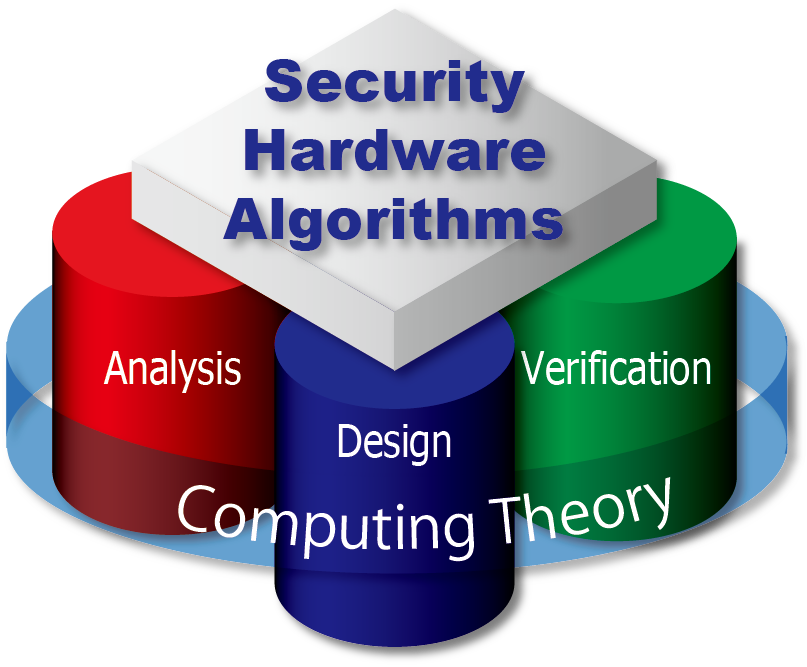
暗号をはじめとするセキュリティ機能は,長大で複雑な演算を必要とします.その性能は演算の実現方式に大きく左右されるため,要求される性能や用途に応じて,ソフトウェアやハードウェアを適切に設計することが求められます.さらに,フィジカルAIやIoT,CPSといった次世代のシステムでセキュリティ機能を利用するためには,従来の性能指標(速度,消費電力,エネルギーなど)に加えて,耐タンパー性や改ざん検知性なども重要な設計指標となります.本研究室では,これまで,セキュリティ機能で利用されるさまざまな数系(ガロア体など)の実装理論を探求し,世界最高効率のAES(Advanced Encryption Standard)ハードウェアや,攻撃に耐性を有する高性能RSAハードウェアなど,多くのハードウェアを開発しています.近年は,耐量子計算機暗号をはじめとする次世代暗号について,ソフトウェア・ハードウェアの実装技術の研究を進めています.また,計算資源や運用条件に制約のあるAI・IoTシステムに適した暗号技術や,不正な機能の埋め込み・改ざん・転用が行われたハードウェアを検知する形式的・実証的手法についても研究を進めています.
現在取り組む研究テーマの例
- 耐量子計算機暗号ソフトウェア・ハードウェア
- 耐タンパー性暗号ソフトウェア・ハードウェア
- 不正・改ざん・転用ハードウェアの検知手法
- ガロア体上のハードウェアの形式的設計・検証手法
- AI・IoTシステム向け暗号技術
セキュア情報システムの理論と実装
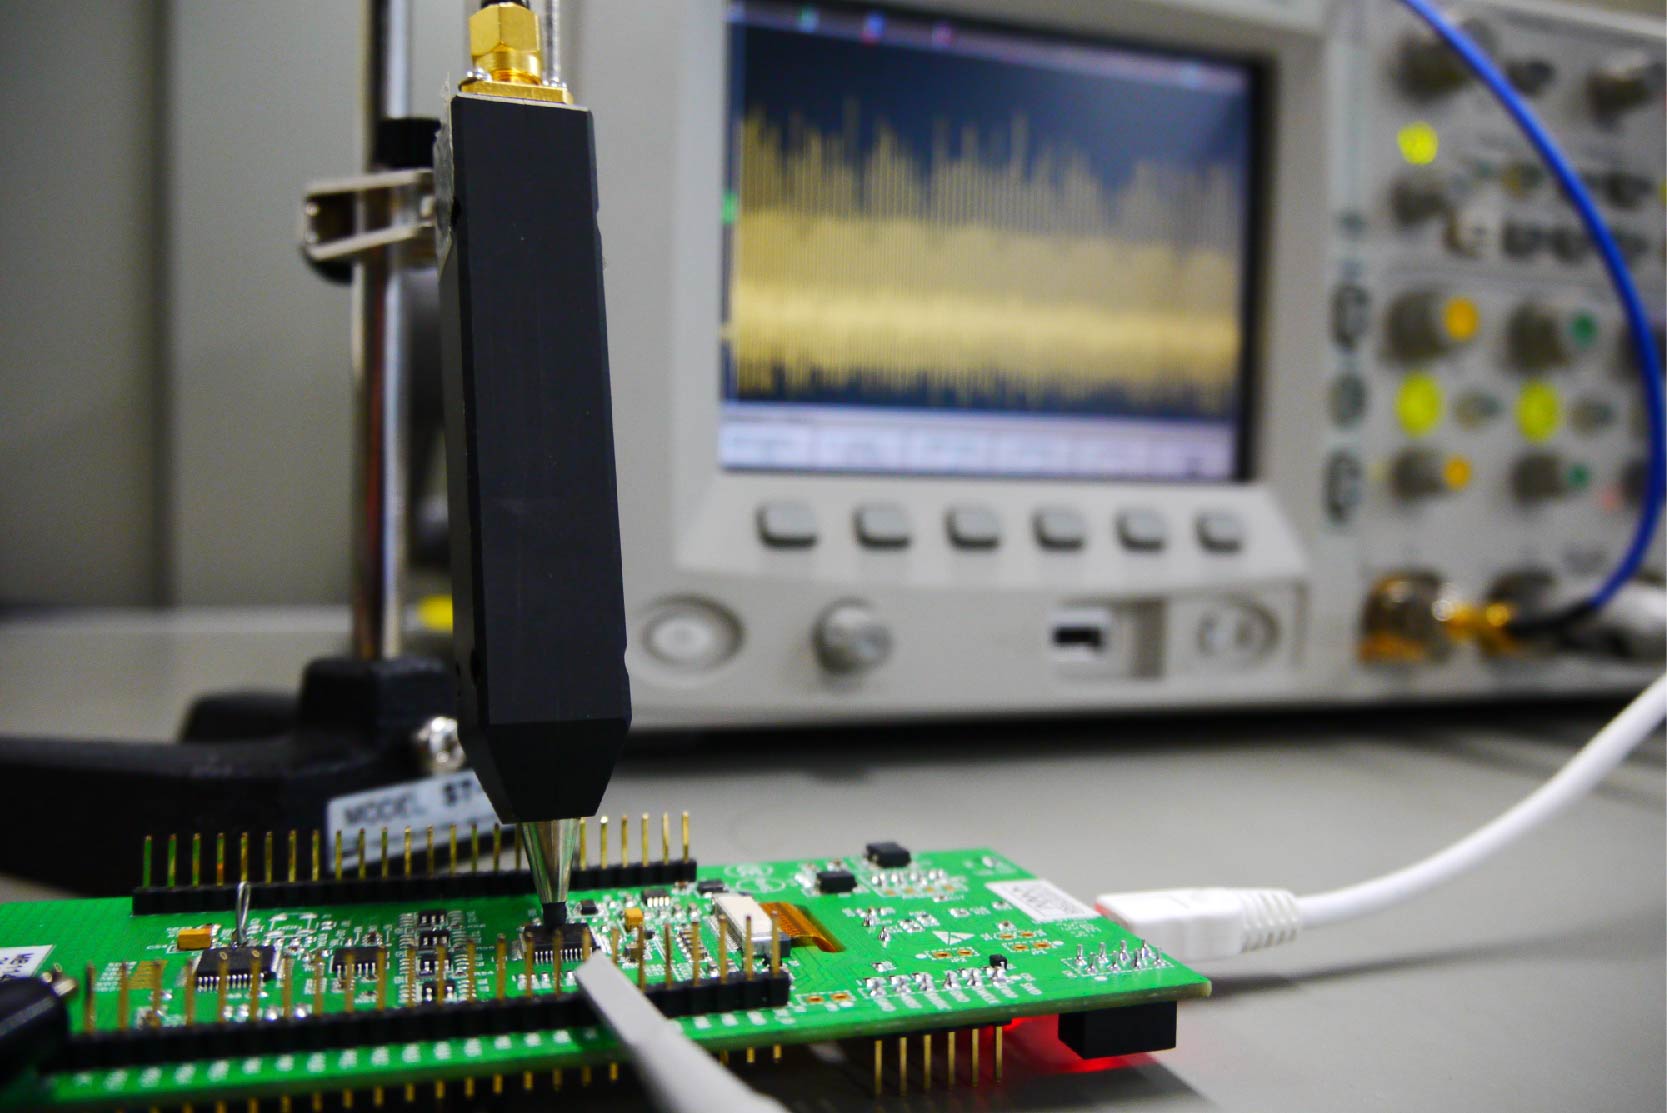
身の周りのあらゆる機器がネットワークに接続される次世代社会においては,実世界との接点にある計算リソースの乏しい機器(センサや小型端末)も攻撃対象となるため,そうした機器にもセキュリティ機能を適切に搭載する必要があります.また,それらは攻撃者に物理的にアクセスされ得るため,消費電力や電磁波などの物理的な情報を手がかりに秘密情報を推定するサイドチャネル攻撃や,意図的な誤動作を誘発するフォールト攻撃といった物理攻撃への備えも求められます.ICカードやSIMカードといった応用では,所有者自身が攻撃者となることも想定しなければなりません.近年は,機械学習を援用することでこれらの攻撃の効率が飛躍的に高まっており,脅威の評価そのものが難しくなっています.本研究室では,こうした様々な制約条件・攻撃シナリオに対して,セキュリティ機能を搭載した情報システムの設計・実装・安全性解析技術とその対策技術の研究をすすめています.一例として,これまでに開発した暗号組込みシステムの設計・安全性評価プラットフォームは,現在,世界中の大学・研究機関・企業等で利用されています.また,スマートデバイスに対する電磁的なサイドチャネル攻撃の対策に成功した成果は,当該研究分野で最も主要な国際会議において最優秀論文賞を受賞するなど,世界的に注目を集めています.さらに,データを暗号化したまま処理する秘匿計算システムについての研究にも取り組んでいます.
現在取り組む研究テーマの例
- サイドチャネル攻撃とその対策
- フォールト攻撃とその対策
- 機械学習支援による物理攻撃とその対策
- セキュア情報システムの設計・評価プラットフォーム
- 秘匿計算システム
AIのためのセキュリティ/AIによるセキュリティ
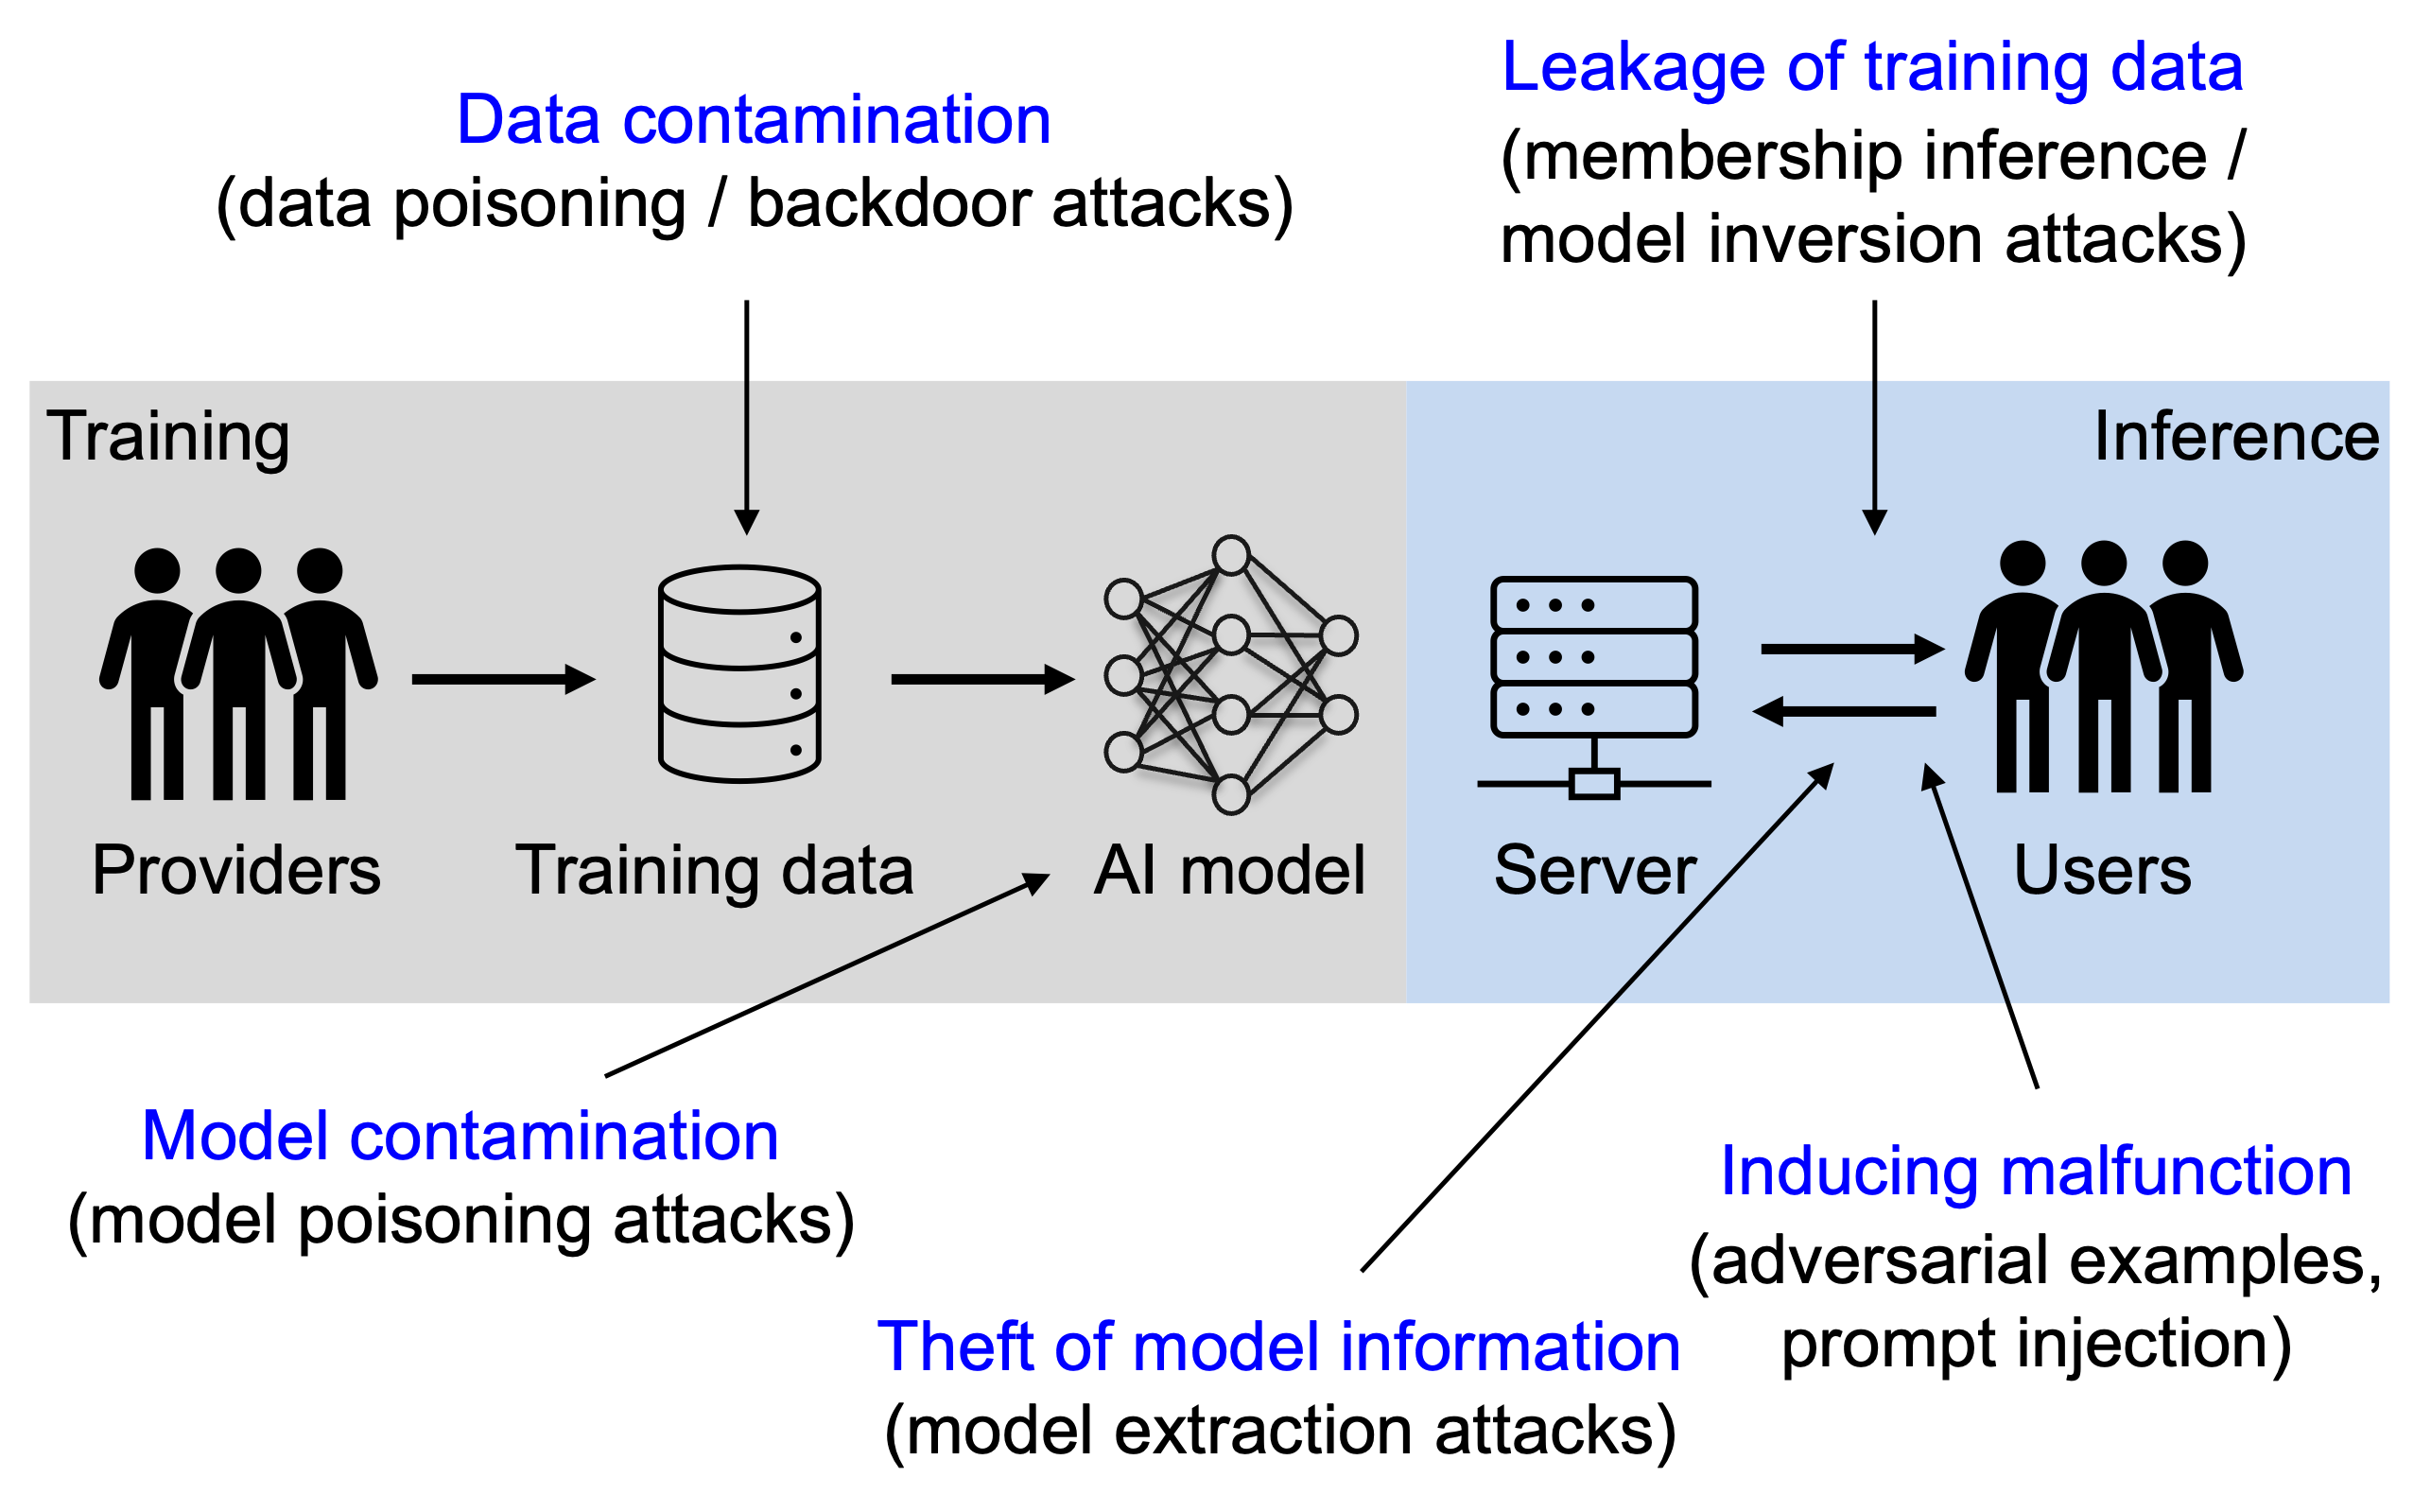
近年,さまざまな情報通信システムやサービスに急速にAIが利用されるようになっています.一方で,AIの学習に用いられるデータには個人情報や機密情報が含まれる場合があり,その漏えいはプライバシーや機密性に関わる重大な問題となります.また,自動運転や医療,社会インフラなどへのAIの応用が進むにつれて,攻撃に起因するAIの誤動作が人命や社会システムに深刻な影響を与える可能性もあります.本研究室では,こうしたAIシステム固有の脅威を明らかにし,安全かつ信頼してAIを利用するためのセキュリティ設計・評価・対策技術に関する研究を進めています.一例として,高性能なAIモデルの学習には多大な計算資源やコストを要することから,モデルの入出力情報のみから内部のモデルパラメータを推定するモデル抽出攻撃が新たな脅威となっています.本研究室では,モデル抽出攻撃を暗号解読の観点から解析し,その脅威や限界を明らかにすることで,AIモデルの安全性評価や対策につなげる研究に取り組んでいます.本研究成果は,暗号分野で最も主要な国際会議に採録されるなど,高い評価を得ています.
現在取り組む研究テーマの例
- 暗号解読の観点に基づくモデル抽出攻撃とその対策
- データを共有しない学習済みモデル統合技術
- 大規模言語モデルに対するバックドア攻撃とその対策
- 学習済みモデルから特定の学習データの影響を除去するMachine Unlearning
- 連合学習のセキュリティ